
Estafadores se hacen pasar por servicio de atención de aerolíneas para robar información de tarjetas de crédito
Las cuentas falsas responden a quejas públicas en X, Facebook e Instagram sobre vuelos y equipaje
Ciberdelincuentes vigilan las redes sociales en busca de quejas contra aerolíneas y utilizan cuentas falsas de atención al cliente para ofrecer reembolsos y compensaciones inexistentes, según una investigación de Check Point Exposure Management. La firma de ciberseguridad identificó miles de perfiles que suplantan la identidad de aerolíneas, marcas de viaje y equipos de soporte, con cientos de cuentas nuevas creadas cada día.
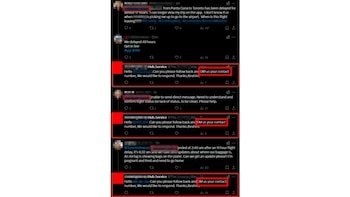
La operación apunta a pasajeros que publican en X, Facebook e Instagram sobre vuelos demorados, equipaje extraviado, reembolsos fallidos y otro tipo de reclamos. Los investigadores comprobaron que los estafadores responden a estas publicaciones, se presentan como representantes de la aerolínea y luego trasladan la conversación a canales privados, principalmente WhatsApp.
Los perfiles falsos imitan hasta el último detalle de las cuentas oficiales
Las cuentas fraudulentas copian logotipos, fotos de perfil y otros elementos visuales de las páginas legítimas de atención al cliente. Algunas utilizan nombres genéricos como Customer Support, Help Desk, Claims Department, Claim Assist o Live Assistance para parecer creíbles.
Los operadores prestan atención al lenguaje y al tono que emplean los equipos de soporte reales. En varios casos, los perfiles se disculpan primero por el inconveniente del cliente antes de pedirle que continúe el intercambio por mensaje directo. Una vez que el pasajero responde, el estafador solicita un número de teléfono y los datos de la reserva, y a partir de ahí saca la conversación del espacio público.
Tres métodos documentados para robar datos personales y financieros
Check Point interactuó de manera directa con varias de estas cuentas y siguió el proceso completo hasta los intentos de obtener información de pago. La investigación documentó tres esquemas distintos.
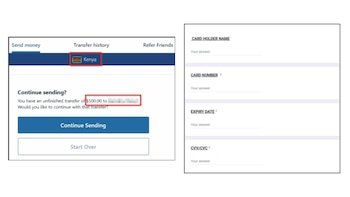
En el primero, el falso representante pidió a la víctima nombre completo, correo electrónico, datos de la reserva, detalles del reclamo y el costo del viaje. Después le informó que se había aprobado un pago de 500 dólares en concepto de compensación, aunque para completar la transferencia era necesario aportar el número de tarjeta de crédito y otros datos personales.
En un segundo esquema se prometió una compensación de 1.200 dólares. A la víctima se la dirigió hacia una aplicación internacional de transferencia de dinero con la excusa de recibir el pago.
El tercer método utilizó un formulario de Google titulado “COMPENSATION/REFUND APPLICATION”, que solicitaba información personal junto con el número de tarjeta, la fecha de vencimiento y el código de seguridad CVV/CVC.
Números virtuales y guiones preparados sostienen la operación
Los estafadores recurren a cuentas de WhatsApp Business y a números de teléfono virtuales o temporales para comunicarse con los objetivos. Algunos de esos números tienen códigos de área de Estados Unidos, entre ellos de Nueva York y Pensilvania, mientras que la investigación también rastreó un número activo con origen en Kenia.
Durante las llamadas telefónicas con algunos de los operadores, los investigadores detectaron demoras propias del enrutamiento por voz sobre IP (VoIP) y advirtieron que varios seguían guiones previamente preparados. El trabajo de inteligencia y de fuentes humanas indicó que la campaña se origina principalmente en Kenia, aunque los ataques tienen como blanco a clientes de varias aerolíneas y marcas norteamericanas.
Según la compañía, algunas de las cuentas de suplantación existían desde antes de 2024, aunque la mayoría se creó a partir de ese año. El volumen diario de perfiles nuevos, agregó, sugiere que la campaña continúa activa. Los investigadores aclararon que los tres métodos documentados podrían no abarcar la totalidad de las técnicas empleadas.
La inteligencia artificial podría facilitar el fraude a mayor escala
Lionel Dartnall, gerente de país para la región de la Comunidad de Desarrollo de África Austral (SADC) en Check Point Software Technologies, explicó que las quejas públicas ofrecen a los estafadores el contexto necesario para personalizar sus abordajes.
“Las quejas públicas ya ofrecen un contexto útil sobre el cliente y su problema. La inteligencia artificial puede ayudar a convertir esa información en respuestas personalizadas con rapidez, lo que permite a los estafadores apuntar a más clientes en más marcas. Para los profesionales de seguridad, esto aumenta la necesidad de una visibilidad continua sobre cuentas fraudulentas, la suplantación de marca y otras formas de exposición externa”, afirmó Dartnall.
La compañía señaló que la inteligencia artificial generativa podría facilitar la ejecución de estos fraudes a mayor escala, al ayudar a los atacantes a redactar mensajes con apariencia de atención al cliente, adaptar las respuestas a cada reclamo particular y comunicarse en distintos idiomas. Los investigadores, sin embargo, no confirmaron que las cuentas analizadas en esta investigación hayan utilizado inteligencia artificial.
Recomendaciones para empresas y usuarios
Check Point recomienda a las organizaciones monitorear las plataformas sociales en busca de cuentas que suplanten su marca y denunciarlas con rapidez. También sugiere que las empresas informen a sus clientes cómo se comunican realmente sus equipos de soporte y qué tipo de datos solicitarán o no solicitarán jamás.
Para los reclamos que involucren datos de reserva, números de teléfono o pagos, la firma aconseja trasladar la conversación a los canales oficiales y seguros de atención, en lugar de manejar información sensible a través de redes sociales. Además, recomienda que las compañías trabajen de manera directa con las plataformas sociales y los proveedores de pago para identificar cuentas y transacciones fraudulentas.
A los consumidores, la organización les aconseja comunicarse con las aerolíneas únicamente a través de sitios web oficiales, cuentas verificadas en redes sociales o números telefónicos conocidos.
También los invita a desconfiar cuando una cuenta que responde a un reclamo público pide datos sensibles o redirige hacia un servicio de pago desconocido. Los equipos legítimos de atención al cliente, remarcó la compañía, nunca requieren contraseñas, códigos de un solo uso, tarjetas de regalo, pagos en criptomonedas ni métodos similares para procesar un reembolso ordinario.
Fuente:Infobae


 -
 -
 -
 -
 -